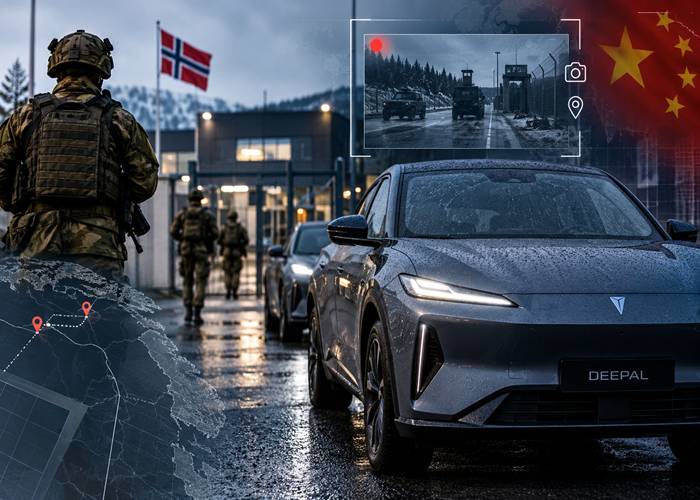
Norvég katonák mozgását, útvonalait és katonai létesítmények belépési kódjait is rögzítették azok a kínai gyártmányú elektromos bérautók, amelyeket egy szeptemberi hadgyakorlat során használtak. A történtek nemzetbiztonsági vitát váltottak ki Norvégiában, és ismét ráirányították a figyelmet a modern, internetkapcsolattal rendelkező járművek adatvédelmi kockázataira. Arra ugyanakkor nincs bizonyíték, hogy tudatos kínai hírszerzési művelet történt volna.
Váratlan felfedezés a hadgyakorlat közben
A norvég területvédelmi erők (Heimevernet) 2026 szeptemberében tartott, Hovedstad elnevezésű hadgyakorlatán a katonák a Hertz autókölcsönzőtől bérelt járműveket használtak. A gyakorlat során azonban kiderült, hogy egyes autók kamerarendszere videófelvételeket készített és tárolt a katonai tevékenységről.
Az ügyet a Dagens Næringsliv norvég gazdasági napilap tárta fel, majd október 8-án több norvég médium, köztük a katonai témákra szakosodott Forsvarets Forum is beszámolt róla.
Fredrik Blanck hadnagy, a hadgyakorlat egyik résztvevője szerint a felvételekből megállapítható volt, kik szálltak be a járművekbe, milyen útvonalakon közlekedtek, kiket szállítottak, illetve mennyi ideig tartózkodtak az egyes helyszíneken.
A kamerák ennél érzékenyebb információkat is rögzítettek: a katonai létesítmények kapuinál és ajtóinál használt belépési kódok is láthatóvá váltak.
A katonák csak használat közben fedezték fel a felvételeket. Az esetet különösen aggasztóvá tette, hogy nem volt egyértelmű, az adatok kizárólag a járművekben maradtak-e, vagy más rendszerekbe is eljuthattak.
Mi köze az ügyhöz a Volvónak?
A történetben több kínai és európai autóipari szereplő neve is felmerült, ezért fontos tisztázni a vállalati kapcsolatokat.
A norvég beszámolók szerint a hadgyakorlaton használt járművek közül legalább kettő a kínai Changan autógyártó Deepal márkájához tartozott.
Az autókat a Hertz norvégiai szolgáltatója biztosította. A First Rent A Car Norway tulajdonosi lánca a kínai Zhejiang Geely Holding Groupig vezet, amely a Volvo Cars meghatározó tulajdonosa is.
A Volvo neve tehát elsősorban a tulajdonosi kapcsolatok miatt jelent meg az ügyben, nem azért, mert bizonyítottan Volvo márkájú járművek készítették volna a felvételeket.
A Volvo Cars a norvég sajtónak hangsúlyozta, hogy a kínai tulajdonosi háttér önmagában nem jelent adatbiztonsági kockázatot, és a Geelyvel történő adatmegosztáshoz megfelelő jogalap szükséges.
Törölték a felvételeket, de a bizonytalanság megmaradt
A katonák a hadgyakorlatot követően törölték a járművekben tárolt videófelvételeket. Ezzel azonban nem sikerült minden kérdést megnyugtatóan lezárni. A Forsvarets Forum és az Anadolu hírügynökség beszámolója szerint továbbra sem ismert, hogy az adatok más rendszerekben is tárolódtak-e.
Ez alapvető jelentőségű különbség. A katonai szempontból érzékeny információk rögzítése a nyilvános beszámolók alapján megalapozott tény, de az adatok külföldi továbbítására vagy tudatos hírszerzési célú felhasználására nincs nyilvánosan bemutatott bizonyíték.
A norvég fegyveres erők szóvivője, Aleksander Engborg Hage közölte, hogy a hadsereg tisztában van az elektronikai rendszerekhez és a járművekhez kapcsolódó biztonsági kockázatokkal. Ugyanakkor Norvégiában nincs általános tilalom bizonyos országok gyártóinak autóira.
Több százmillió koronás szerződés áll a háttérben
A történetnek jelentős beszerzési és üzleti vonatkozása is van. A norvég fegyveres erők logisztikai szervezete 2024-ben országos autóbérlési keretmegállapodást kötött a 2024 júniusa és 2028 májusa közötti időszakra. A megállapodás maximális értéke 350 millió norvég korona. Az elsődleges szolgáltató a Hertz Norvégiát működtető First Rent A Car Norway lett.
A szerződés részletes adatbiztonsági előírásai nem nyilvánosak. A norvég védelmi beszerzési szervezet nem kívánta ismertetni, milyen követelményeket határoztak meg a GPS-rendszerek, kamerák, érzékelők, távoli hozzáférési lehetőségek és adattárolási megoldások tekintetében, nemzetbiztonsági érdekekre hivatkozva.
A norvég parlament is magyarázatot követel
Az eset politikai következményeket is kiváltott. Himanshu Gulati norvég parlamenti képviselő október 8-án írásbeli kérdéssel fordult a védelmi miniszterhez. Arra kért választ, hogy megfelelően biztonságos-e kínai gyártmányú bérautókat katonai feladatokhoz alkalmazni, illetve a meglévő kockázatértékelések és biztonsági intézkedések képesek voltak-e megakadályozni az érzékeny adatok rögzítését.
Lars Lønberg Henriksen parlamenti képviselő ugyancsak október 8-án benyújtott, október 13-án továbbított kérdésében ennél is tovább ment: felvetette az érintett kínai kötődésű járművek használatának azonnali felfüggesztését mindaddig, amíg nem zárható ki az érzékeny információk külföldi hatóságokkal történő megosztása.
A parlament hivatalos nyilvántartásában az ellenőrzés időpontjában még nem szerepelt érdemi miniszteri válasz ezekre a kérdésekre.
Guruló számítógépek: új kockázat a vállalati flottáknál
A norvég eset jóval túlmutat a hadsereg működésén. A modern gépjárművek egyre inkább hálózatba kapcsolt informatikai rendszerek. Kameráik, helymeghatározó eszközeik, különféle érzékelőik és kommunikációs megoldásaik jelentős mennyiségű információt képesek gyűjteni. Ezek az adatok önmagukban is érzékenyek lehetnek, összekapcsolva pedig részletes képet adhatnak a jármű használójának tevékenységéről.
Egy vállalati autó például információkat rögzíthet vezetőjének rendszeres útvonalairól, üzleti partnereinek felkereséséről, egy ipari létesítmény környezetéről vagy egy védett telephely megközelítéséről.
A kockázat különösen nagy lehet a védelmi iparban, az energetikában, a kritikus infrastruktúrák üzemeltetésében és a bizalmas fejlesztésekkel foglalkozó vállalatoknál. Fontos ugyanakkor, hogy az adatgyűjtési kockázat nem kizárólag kínai gyártmányú autóknál merülhet fel. A digitális funkciókkal felszerelt járművek biztonságát gyártótól és származási országtól függetlenül indokolt vizsgálni.
Az autóbeszerzés már kiberbiztonsági döntés is
A történtek egyik legfontosabb tanulsága, hogy a vállalati és intézményi flottabeszerzések során az adatbiztonságot is önálló értékelési szempontként kell kezelni.
A hagyományos tényezők – vételár, fogyasztás, hatótávolság, szervizköltség és megbízhatóság – mellett egyre fontosabb annak vizsgálata, hogy milyen információkat rögzít a jármű, hol tárolja azokat, kik férhetnek hozzájuk, illetve letilthatók-e a szükségtelen adatgyűjtési funkciók.
A norvég hadgyakorlaton történtek azt is megmutatták, hogy az adatbiztonsági kockázatok nem feltétlenül rosszindulatú támadással kezdődnek. Előfordulhat, hogy egy teljesen szabályosan működő, gyárilag beépített funkció rögzít olyan információkat, amelyeknek nem lenne szabad illetéktelenek számára hozzáférhetővé válniuk.
A valódi kérdés tehát nem pusztán az, hogy egy autó kínai, európai vagy amerikai gyártmányú-e, hanem az, hogy az üzemeltető pontosan tudja-e, milyen adatokat gyűjt a jármű, és képes-e ezek felett ellenőrzést gyakorolni.
A norvég eset egyelőre nem bizonyított kémtörténet, hanem dokumentált adatbiztonsági incidens – amelynek következményei a katonai szférán kívül is figyelmeztetőek.
Források
-
Finansavisen – Katonák és belépési kódok a felvételeken (2026. október 8.)
-
Anadolu Agency – Nemzetközi hírügynökségi összefoglaló (2026. október 13.)